
Ataque informático golpea a MUFG, banco más grande de Japón: millones de clientes en riesgo
Mitsubishi UFJ Bank confirmó que 6,5 millones de registros de clientes quedaron expuestos tras un acceso no autorizado a una plataforma externa.


Una nueva alerta de ciberseguridad sacude al sector financiero japonés. Mitsubishi UFJ Bank (MUFG), uno de los principales bancos de Japón, confirmó que aproximadamente 6,5 millones de registros de sus clientes quedaron comprometidos tras un acceso no autorizado de terceros a una plataforma tecnológica utilizada por la entidad.
¿Qué pasó con Mitsubishi UFJ Bank hoy?
El incidente se produjo en el servicio KARTE, proporcionado por la compañía japonesa PLAID, empresa que tenía un contrato con el banco para desarrollar y gestionar determinadas actividades relacionadas con la comunicación y los servicios digitales ofrecidos a sus clientes a través de su página web y aplicaciones.
La entidad financiera informó que tuvo conocimiento del acceso no autorizado el 13 de noviembre de 2026, cuando PLAID le comunicó que había suspendido todos los servicios de KARTE. Cuatro días después, el 17 de noviembre, recibió información sobre el alcance de la exposición de los datos correspondientes a sus usuarios.
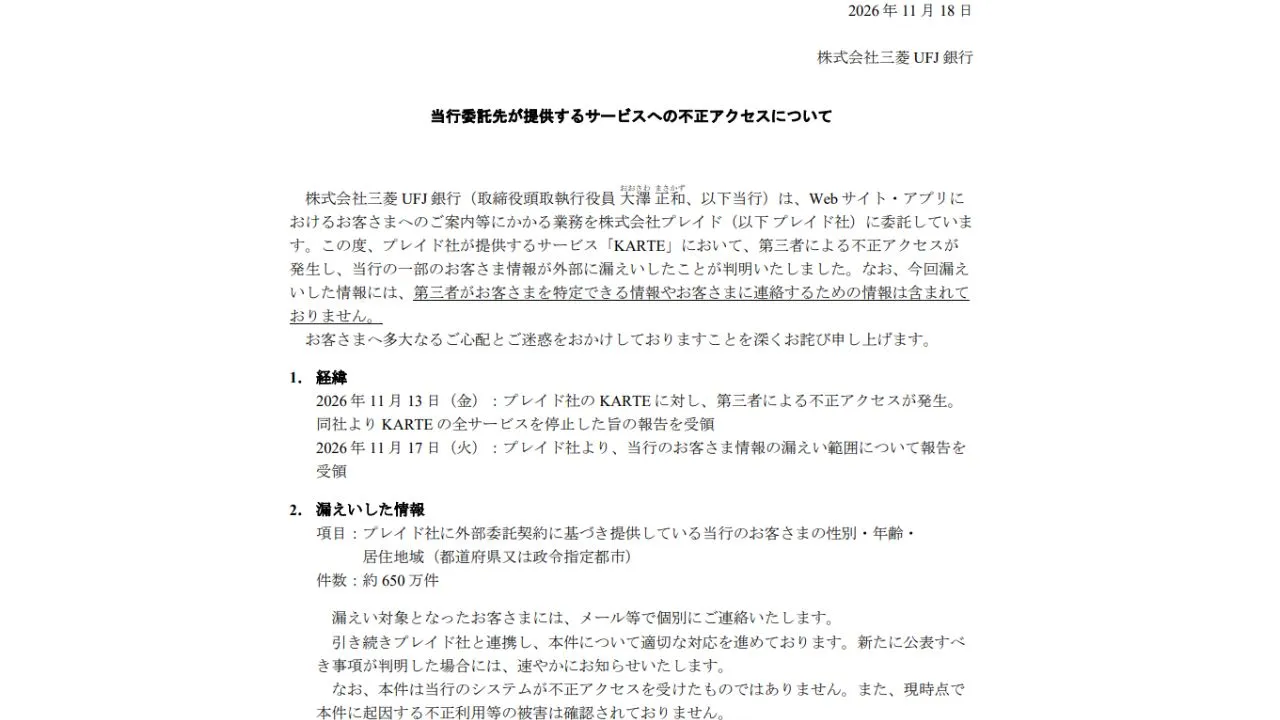
Comunicado de MUFG hoy.
¿Qué información de los clientes de MUFG quedó expuesta?
La filtración involucra aproximadamente 6,5 millones de registros que Mitsubishi UFJ Bank había compartido con PLAID en el marco de la prestación de sus servicios tecnológicos.
Entre los datos comprometidos se encuentran el sexo, la edad y la región de residencia de los clientes. Esta última información corresponde a la prefectura o ciudad designada por decreto gubernamental en Japón.
El banco hizo una aclaración importante sobre el alcance del incidente: según su comunicado, los datos expuestos no incluyen información que permita identificar directamente a los clientes ni información para establecer contacto con ellos.
Lea también: ¿Por qué la economía colombiana frenó crecimiento? El PIB apenas subió 0,5 % en el tercer trimestre
¿Qué hará Mitsubishi UFJ Bank con los clientes afectados?
La entidad anunció que se comunicará individualmente con los clientes cuya información haya quedado expuesta, mediante correo electrónico u otros canales.
También indicó que continuará trabajando con PLAID para gestionar el incidente y adoptar las medidas correspondientes. El banco aseguró que informará oportunamente si aparecen nuevos elementos que deban hacerse públicos.
El caso vuelve a poner sobre la mesa los riesgos de seguridad informática asociados con la contratación de proveedores tecnológicos externos. Aunque una entidad financiera mantenga protegidos sus propios sistemas, la información que comparte con otras compañías puede convertirse en un punto vulnerable cuando estas plataformas sufren accesos no autorizados.
